
近日,在2026级新生入学教育期间,计算机科学与技术专业组织开展了项目制教学沉浸式体验活动。作为新生入学后的第一个“真项目”微型实践任务,2026级计算机科学与技术在杨明老师的指导下九名新生分为攻防两组,围绕实验室计算机系统安全分析场景,从攻击视角与防守视角分别开展项目实践。目前,两个组均已顺利完成任务书规定内容,并提交了相应成果。
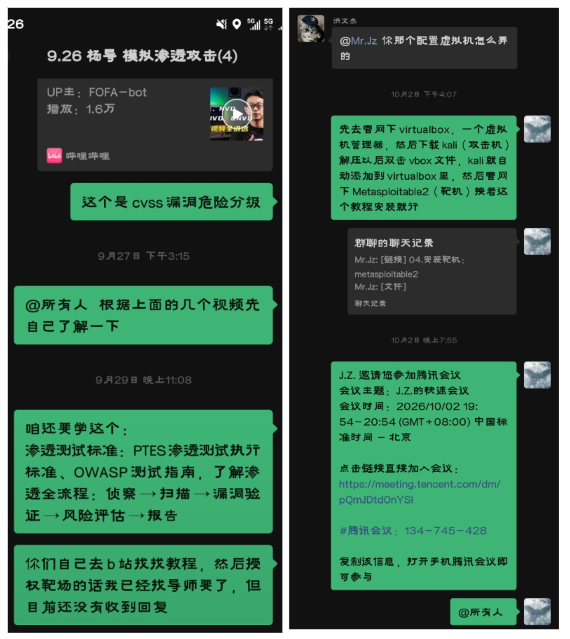
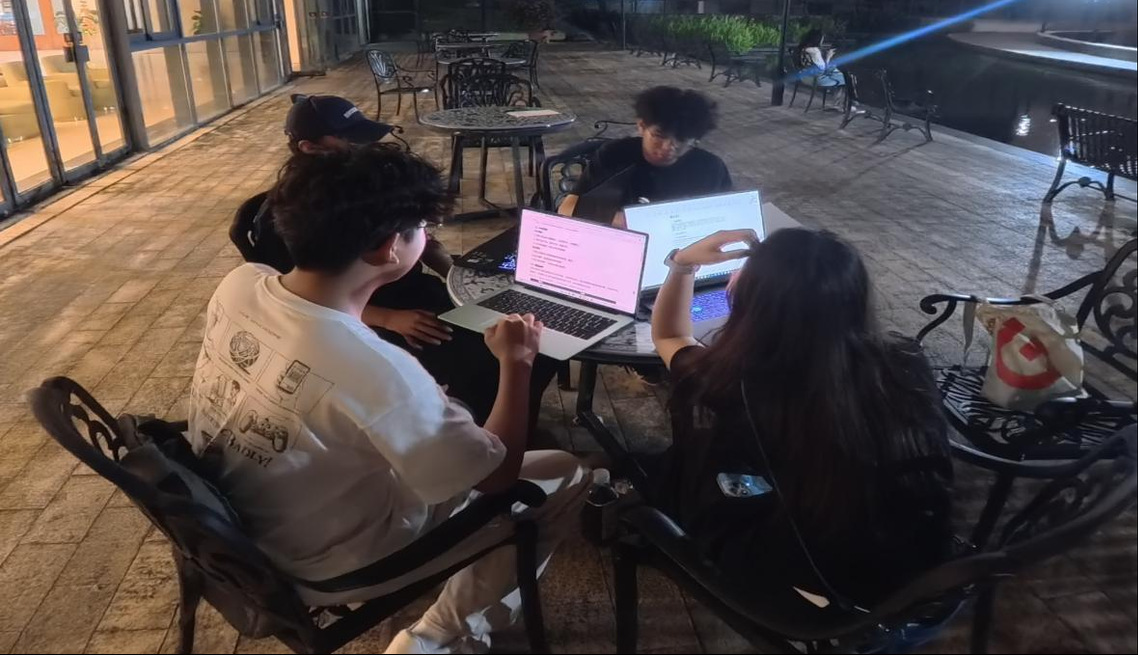
活动伊始,杨明老师围绕任务书进行解读,重点说明项目目标、分析边界、操作规范和成果要求,强调“可观察什么、可查看什么、禁止什么”,要求同学们在授权和合规前提下开展实践。随后,各小组迅速进入状态,围绕需求分析与范围界定、资产识别与分 类、威胁与脆弱性分析、风险评估、加固方案设计、成果整合与汇报六项任务展开研讨。图片记录下老师指导过程、组内同学相互研讨以及群内交流的生动场景。
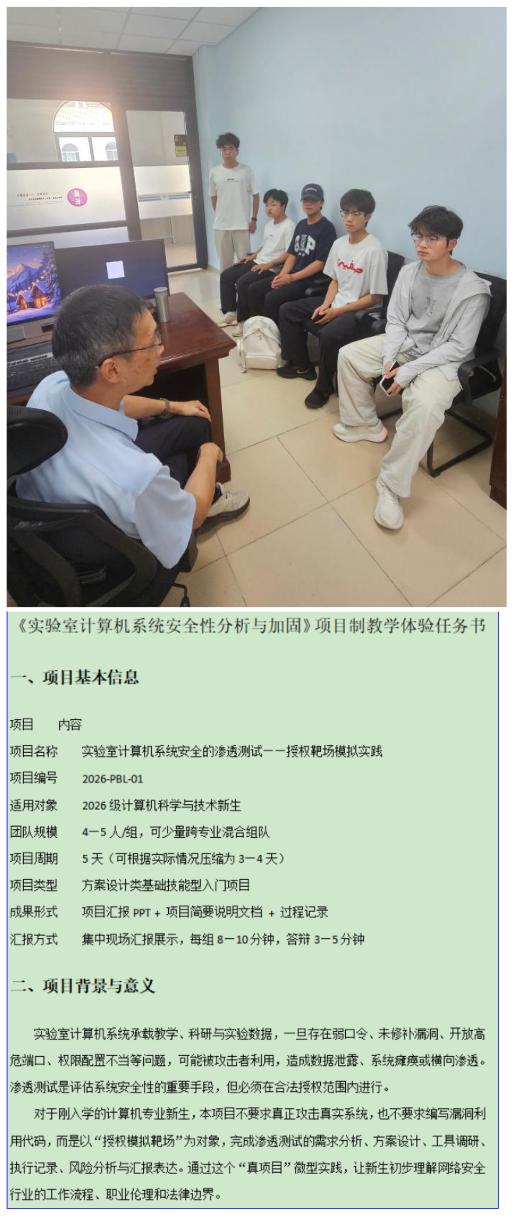
项目开展过程中,攻防两组立足同一实验室计算机系统场景,分别从不同角度推进任务。攻击组重点从威胁与脆弱性入手,梳理病毒木马、勒索软件、钓鱼攻击、内部误操作、物理盗窃、断电等常见威胁,对照弱口令、未打补丁、开放不必要端口、权限过大、无备份、无日志、U盘滥用、防火墙关闭等脆弱性逐项检查,并在指导老师划定的授权范围和模拟环境中进行验证性实践。
防守组则从资产识别与分类入手,对主机、服务器、交换机、路由器、打印机、U盘等硬件资产,操作系统、办公软件、开发工具、数据库、杀毒软件等软件资产,以及实验数据、源代码、账号密码、个人信息等数据资产进行梳理,形成资产清单并标注重要程度。
在风险评估与加固方案设计环节,同学们使用风险矩阵,从“可能性×影响”两个维度计算风险等级,对高风险项优先提出加固措施。技术加固方面,提出强密码策略、定期更换口令、禁用默认账号、补丁管理、安装杀毒软件、开启防火墙、关闭不必要端口、网络隔离、定期备份、加密存储、访问控制、日志审计等措施;管理加固方面,提出实验室安全管理办法、U盘使用规定、安全意识教育、应急演练、门禁监控、防盗防火防潮等建议,并综合考虑成本、实施难度和对教学的影响,提出立即整改、短期整改和长期规划的分阶段实施建议。
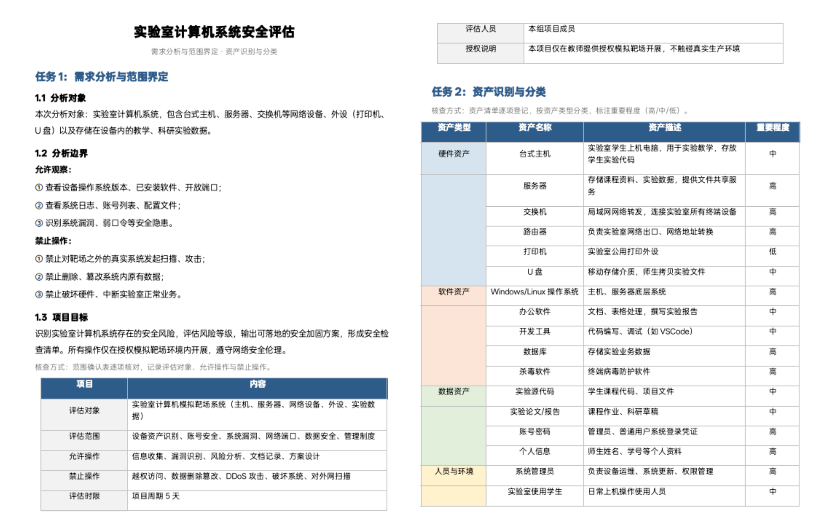
成果提交阶段,攻防两组均完成了任务书规定的结果,包括《安全分析范围确认表》《资产清单表》《威胁与脆弱性清单》《风险评估表》《加固方案与实施检查表》以及项目简要说明文档。
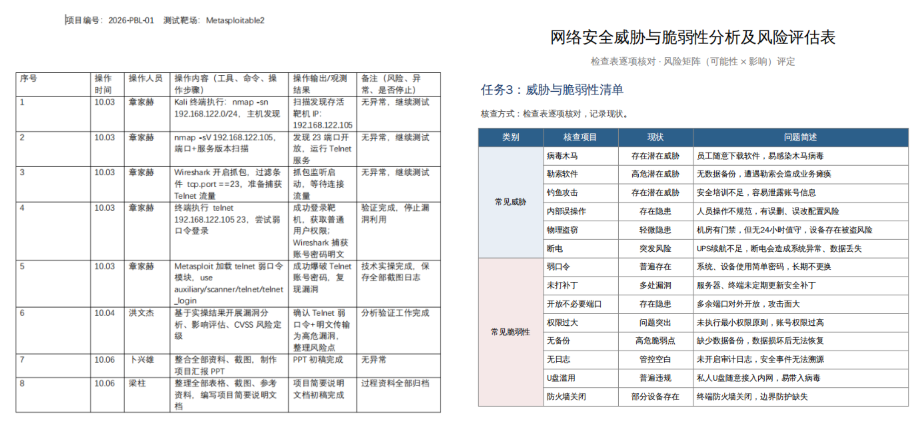
同时,各组制作了汇报PPT和视频,PPT结构清晰、图表简洁、重点突出,视频记录了项目实践过程和成果验证情况。现场汇报中,同学们围绕项目背景、实施过程、关键问题、解决方案和复盘反思进行展示,并回答了评委提问。
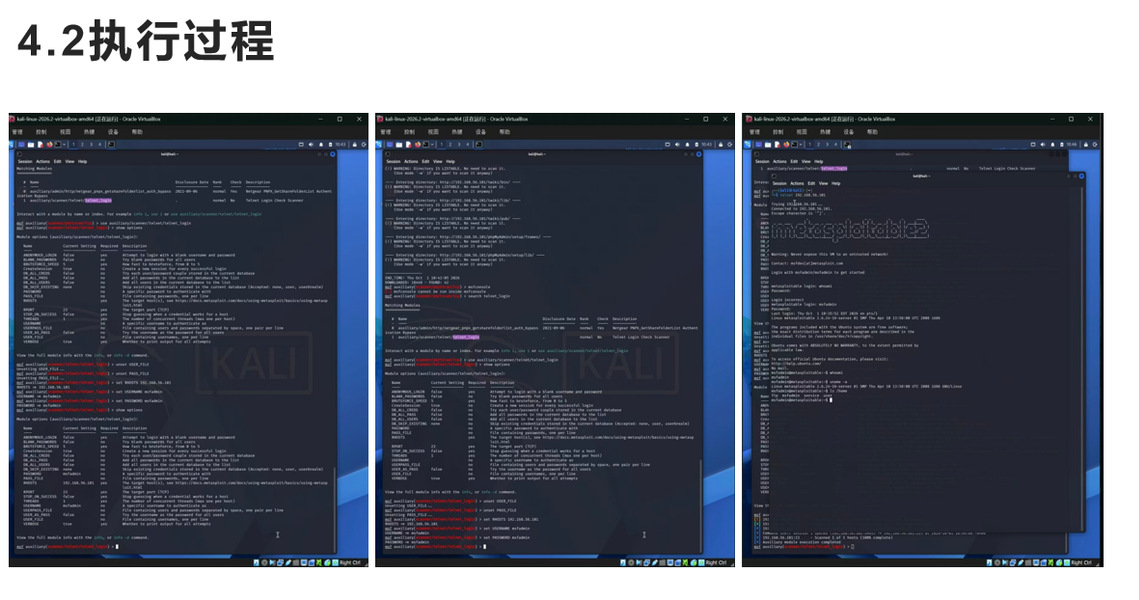
值得表扬的是,渗透组在完成规定任务的基础上,主动加压、超前探索,在指导老师授权的边界内进一步开展了一些具体实践,对部分风险点和加固建议进行了验证与闭环检查。这种不满足于“完成任务”、主动追求“做得更好”的学习态度,展现了2026级新生的探索精神和专业潜力。
指导老师在点评时表示,本次项目是新生第一次以团队形式完成相对完整的微型实践任务,重点不在于技术难度有多高,而在于体验“真项目”的完整流程:理解任务、团队协作、方案落地、成果表达和复盘改进。同学们在较短时间内完成了从任务理解到成果提交的闭环,表现值得肯定。同时,老师也建议同学们进一步加强过程文档规范、证据链意识和复盘总结能力,把这次体验中形成的协作方式和学习方法带到后续课程中,并始终牢记安全技术的合规边界和职业伦理。
据悉,此次项目制教学沉浸式体验活动是学院新生入学教育的重要环节,旨在让新生在入学之初就感受项目制学习的节奏与魅力,建立专业认同感、团队协作意识和工程实践意识。下一步,学院将继续推进项目制教学改革,让更多学生在“真项目”中练本领、长才干。
一审一校| 杨 明
二审二校| 王景泽 闫吉府
三审三校| 李成名 尹 娜